

システムセキュリティ
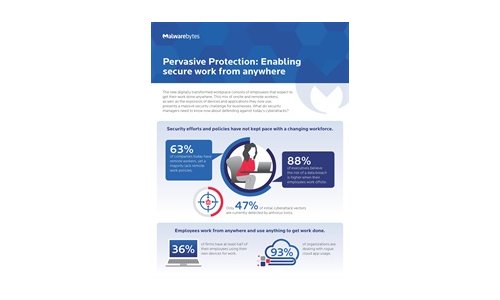
広範な保護:どこからでも安全な作業を有効にします
新しいデジタル変換された職場は、どこでも仕事を成し遂げることを期待する従業員で構成されています。オンサイトワーカーとリモートワーカーのこの組み合わせ、および現在使用しているデバイスとアプリケーションの爆発は、企業にとって大規模なセキュリティチャレンジを提示しています。セキュリティマネージャーは、今日のサイバー攻撃に対する防御について、今何を知る必要がありますか? ...
CMMCコンプライアンスガイド
2020年1月1日、米国国防総省(DOD)は、サイバーセキュリティ成熟モデル認証(CMMC)要件をリリースしました。これらの新しい基準は、連邦契約情報(FCI)の機密性を保護し、制御されていない未分類情報(CUI)の防衛産業ベース(DIB)サプライチェーンの企業に影響を与えます。...
5つのリモートワークの脅威とそれらから保護する方法
リモートワークの急増により、多くのITおよびセキュリティチームは、ビジネスの継続性を維持するためにセキュリティトレードオフを行うことを余儀なくされています。インターネット向けのRDPサーバーとVPNデバイスの数は、両方とも非常に急速に成長しており、Microsoftチームの使用が爆発しました。従業員が自宅からファイル、電子メール、アプリに取り組むことができるように、セキュリティポリシーをリラックスさせるか、VPN周辺の厳格な要件を削除できるかどうかにかかわらず、多くのビジネス継続性の取り組みは大きなリスクをもたらす可能性があります。ここでは、Varonisインシデント対応チームが特定した5つの脅威と、それらを止める方法について説明します。 ...
安全な電子メールゲートウェイで組織が必要とするトップ10の機能:買い手ガイド
電子メールは、サイバー犯罪者の最も一般的で成功した攻撃ベクトルの1つになりました。新しい脅威と強化された保護の必要性の組み合わせは、電子メール自体を含むクラウドベースの安全な電子メールゲートウェイ(セグ)の採用を促進することです。クラウドベースの最高のセグは、電子メール型の脅威に対する複数の形式と保護層を提供します。多くの古い電子メールセキュリティ製品とは異なり、これらのソリューションの防御機能は、入ってくるメールで届く広く分散された脅威以上のものから保護します。それらは、データの剥離とドメインのスプーフィング、URLとファイルの添付ファイルを分析し、脅威インテリジェンスなどを保護します。電子メールベースの攻撃の数を考えると、クラウドベースのセグは強力なサイバー防衛の重要な基礎コンポーネントです。 現在、Downlaodは、組織が安全な電子メールゲートウェイで必要とする上位10の機能を発見しています。 ...
サイバーの脅威とデータ損失からコンテンツを保護します
コンテンツクラウドが最も貴重な情報を保護する方法 あなたのビジネスはコンテンツで実行されますが、そのコンテンツは悪意のあるハッカーと善意の従業員の両方からの絶え間ない脅威にさらされています。顧客をサポートするコンテンツを保護し、いつでもどこでもチームを可能にするコンテンツを保護するためのまったく新しいアプローチが必要です。 それがコンテンツクラウドの出番です。これは、最も価値のある情報を管理するための実証済みのアプローチであり、コンテンツライフサイクル全体に1つの安全なプラットフォームを提供します。 「サイバーの脅威とデータ損失からコンテンツを保護する」という電子ブックをダウンロードしてください。あなたは次のことを学びます: ダウンロード中 ...

データ損失防止(DLP)の再定義
データはそれ自体ではありません。人々は、彼らが過失、妥協、または悪意があるかどうかにかかわらず、安全で危険な方法でデータを動かします。データ損失防止(DLP)へのレガシーアプローチ、重要なデータの周りの壁の構築は、今日の常に接続されている世界で失敗します。この電子書籍では、今日の急速に進化する職場とIT環境の課題が高まっています。...
クラウドセキュリティの7つの隠された真実
セキュアなコンサルタント、脅威ハンター、インシデントレスポンダーからの広範な最新の知識と経験に基づいて、このレポートは攻撃者がクラウドセキュリティをどのように迂回しているか、そしてそれらを止めるためにできることを示しています。このレポートでは、クラウドセキュリティの隠された真実を明らかにします...
規制評価の進化:サイバーおよび運用上の回復力の構築
CBEST、TBEST、TIBER、ICAST、CORIEなどの規制評価は、コンプライアンスを維持するための単なるチェックボックスエクササイズ以上のものです。現実的で脅威の知性主導の攻撃シミュレーションの組織を評価することにより、彼らは防御能力を構築し、サイバー攻撃からのコアビジネスサービスの混乱を最小限に抑える機会を提示します。規制の枠組みは現在、金融機関、通信プロバイダー、政府機関、および民間原子力部門に適用されます。さらに重要な産業がそれらを採用することが期待されています。このガイドは、そのような組織が規制評価から得られる価値を最大化するように設計されています。規制評価の出力を使用して、防御能力とサイバー回復力の改善を促進する方法を示します。規制当局主導の評価の前後に防御能力を構築するために彼らが着手するかもしれない活動を説明する。規制当局自身が評価から学んだ教訓をどのように適用して、進化する攻撃者のテクニックと動機に沿ってテストフレームワークを開発する方法を示します。重要な産業におけるさらなるサイバーレジリエンスを促進するために、規制の評価が将来どのように進化し続けるかを予測する ...
パブリッククラウドインフラストラクチャを公開する5つの最も厄介なセキュリティミス
パブリッククラウドインフラストラクチャは、イノベーションに競う企業にとって重要な資産となっています。その競争力を保護するということは、深刻なインフラストラクチャの露出を見つけて排除することを意味します。これらの深刻なインフラストラクチャの露出を排除します。このホワイトペーパーの予防可能で一般的な間違いによって引き起こされたそれらの多くは、IAAS環境で簡単にハッキングされた管理資格情報から不十分なイベントログに潜む可能性のある5つの最も厄介な間違いのリストを見ています。 ...
CISOのランサムウェア予防ガイド
ランサムウェア攻撃により、サイバー攻撃の状況が変わりました。これらの洗練された永続的な脅威は、コンピューターを迅速に閉鎖し、事業運営を停止し、経済を不安定にし、数分で商品やサービスへのアクセスを制限することができます。トップランサムウェアの攻撃目標には、金融サービス、ヘルスケア、テクノロジー、製造、建設スペースの組織が含まれますが、多くのランサムウェア攻撃者は目標の選択において無差別を証明しています。サイバー犯罪ギャングは、組織内の脆弱性を調査し、混乱と混乱を作成する方法を決定し、利益を計画します。一部のハッカーは「スマッシュアンドグラブ」アプローチを選択しますが、他のハッカーは、混乱と経済的利益のレベルを最大化するために、数ヶ月間静かにシステムに潜んでいます。このレポートをダウンロードして、ビジネスのランサムウェア攻撃を防ぐ方法を確認してください。 ...
カーボン酸エンドポイント保護神話
神話:アンチウイルスソフトウェアがあるため、エンドポイントデータは安全です。神話:オンラインストレージは、コンピューターのバックアップの効果的な代替品です。エンドポイント保護で何を探すべきか知っていますか?詳細については、このカーボン酸エンドポイント保護神話の1ページャーをご覧ください。 ...
ランサムウェアの準備状態2022
ランサムウェアは、過去数年にわたってあらゆるタイプの組織に対する主要な脅威の1つになりました。それは非常に広範で高価になっているため、多くの保険会社は支払いを再検討し、いくつかの形式のランサムウェア攻撃を報道から除外しています。 今すぐ読んで、個人コストとビジネスコストを削減する方法を発見してください。 ...
Revilの帰還からのレッスン
ランサムウェアは単なる別の流行語ではありません。これは、あらゆる規模、政府機関、個人の企業や教育機関にとって非常に現実的な脅威です。このホワイトペーパーでは、高価なランサムウェア攻撃から会社をよりよく保護するために、5つのステップをカバーします。知っておくべきこと:2021年には平均身代金の要求が530万ドルに上昇しました。すべてのマルウェア攻撃の69%はランサムウェアです。ランサムウェア攻撃は、あなたのビジネスの平均23日間のダウンタイムにつながります ...
2022サイバー予測
サイバー脅威の風景は、2021年にパンデミックから継続している大きな混乱を見てきました。最大の変化は変化そのものであり、新しい傾向が前面に出ています。では、2022年5月に何が用意されていますか?...
Cyber Security Tech Publish Hub にサインアップする
サブスクライバーとして、アラートを受信し、常に更新されるホワイト ペーパー、アナリスト レポート、ケース スタディ、ウェビナー、ソリューション レポートのライブラリに無料でアクセスできます.