

エンドポイント保護
政府機関のサイバーセキュリティの回復力に向けた5つのステップ
サイバーセキュリティ攻撃は、複雑さ、影響の数が増え続けています。州および地方政府の団体は免疫がなく、コロニアルパイプラインとミートパッカーJBS...

積極的な違反保護を伴うサイバー攻撃からK-12の学校を保護します
ランサムウェアは単なる別の流行語ではありません。これは、K-12から大学まで、あらゆる規模の教育機関にとって非常に現実的な脅威です。このホワイトペーパーでは、高価なランサムウェア攻撃から機関をよりよく保護するために、5つのステップをカバーします。ステップ1:インシデント対応計画。ステップ2:ネットワーク内のデータフローをマップします。ステップ3:分離と分析。ステップ4:エンドポイントの検出と応答。ステップ5:エコシステムを継続的に監視します ...

ブラックベリーサイバースイート
データとエンドポイントを保護および保護するという課題は新しい要件ではありませんが、今日ではこれまで以上に重要です。モバイルからモノのインターネット(IoT)に至るまでの新しいタイプのエンドポイントの拡散によって作成された攻撃面が急速に拡大しているため、リモートグローバルワーカーの波と組み合わせて、完璧な嵐があります。ゼロトラストフレームワークの概念と実装は、エンドポイントとデータの保護と保護のために、ゼロトラストと密接に関連するため、これまでになく重要になりました。...
CMMCコンプライアンスガイド
2020年1月1日、米国国防総省(DOD)は、サイバーセキュリティ成熟モデル認証(CMMC)要件をリリースしました。これらの新しい基準は、連邦契約情報(FCI)の機密性を保護し、制御されていない未分類情報(CUI)の防衛産業ベース(DIB)サプライチェーンの企業に影響を与えます。...
ヘルプシステムを使用してMicrosoftセキュリティを強化します
ヘルプシステムの電子メールセキュリティがMicrosoft 365を強化する方法を学びます。Microsoft365はセキュリティ機能の層を提供しますが、電子メールセキュリティ機能は人気ほど堅牢ではないかもしれません。...
本当の脅威の知性を作るもの
数年前に用語で最初に普及した脅威インテリジェンスは、多くの人々にとって多くのことを意味します。これは、一部には、このタイプのデータのさまざまな生産者、消費者、フォーマット、意図された用途、および品質によるものです。このさまざまな定義は、脅威インテリジェンスと呼ばれる定性的および定量的データのスペクトルによって悪化しています。このペーパーでは、そのソース、意図されたオーディエンス、およびユースケースによる脅威インテリジェンスを測定するための一連の基準を使用して、いくつかの基本的なタイプに絞り込むのに役立ちます。また、これらのタイプの肯定的およびネガティブな側面を調べることにより、脅威知能の質とそれらがどのように導き出されるかを調査します。 ...
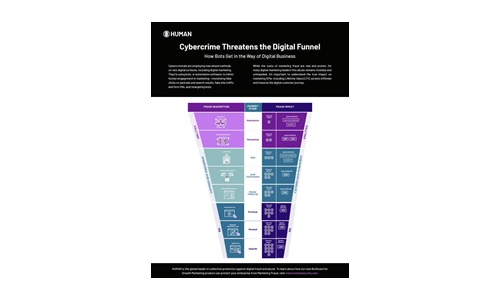
サイバー犯罪はデジタル目標到達プロセスを脅かします
サイバー犯罪者は、デジタルマーケティングを含む新しいデジタル表面で新しい攻撃方法を採用しています。彼らは、ボットまたは自動化ソフトウェアを使用して、マーケティングへの人間の関与を模倣しています。有料広告と検索結果、偽のサイトトラフィックとフォームの塗りつぶし、リターゲティングボットの偽のクリックを収益化します。マーケティング詐欺のコストは現実的で実証されていますが、多くのデジタルマーケティングリーダーにとって、この虐待は目に見えず妨げられないままです。ボットがデジタルカスタマージャーニーに浸透し、横断するため、生涯価値(LTV)を含むマーケティングKPIへの真の影響を理解することが重要です。 ...
CIOの本質的なガイダンス:CISOセキュリティの脅威の状況
歴史の中でワークパターンで最大かつ最速の変化を経験した1年後、セキュリティチームは現在、これまで以上に分散し、異種の生態系を司会しています。世界中の3,542...
MSPセキュリティベストプラクティス:ランサムウェア攻撃防止
DattoのGlobal State of the Channel Ransomwareレポートでは、5人に4人のマネージドサービスプロバイダー(MSP)が、自分のビジネスがランサムウェア攻撃の標的になっていることに同意しました。攻撃の頻度が増加するにつれて、MSPがセキュリティのベストプラクティスを一歩先に進むことが重要です。次のチェックリストでは、MSPがランサムウェア攻撃のリスクを軽減するために、どのセキュリティ対策が優先されるべきかについて詳しく説明します。 ...
サイバー犯罪者のドアを閉める:パッチ管理のためのベストプラクティス
サイバー犯罪者が常に新しい脆弱性を発見しているため、パッチ管理はますます重要になっており、ソフトウェアベンダーに脆弱な脆弱性を除去する頻繁で不規則なスケジュールされたパッチで応答します。これらのパッチをより迅速かつ効率的に展開できるほど、重要なセキュリティの脅威をより早く中和することになります。パッチ管理のベストプラクティスのリストを確認してください。これにより、ネットワークのセキュリティを最大化し、運用効率と生産性への混乱を防ぐことができるまとまりのあるパッチ管理戦略の策定に役立ちます。 ...
組み込みシステムのDevOpsビジョンを実現します
市場は、より複雑なシステムを要求し、開発サイクルを高速化します。一方、資格のある埋め込みエンジニアと開発者が不足しています。無限予算が利用可能であったとしても、従来の開発方法に依存しているときに作業を完了するのに十分な人々のリソースはありません。 これにより、埋め込まれた開発チームがデータセンターの開発努力に革命をもたらしたアジャイル方法論を採用する緊急の必要性を促進しています。 Wind...
成功し、効率的な脅威狩猟への6つのステップ
アラートを待つのではなく、脅威ハンターは、高度な敵がネットワーク内で動作し、その存在を見つけるために動作すると積極的に想定しています。このペーパーでは、脅威狩り、なぜそれが不可欠であるのか、そしてあなたのチームがSentineloneプラットフォームで効率的な狩猟戦略を採用できるようにする方法について説明しています。 ...
成熟した脅威狩猟プログラムの基礎を構築します
多くの組織、特に大規模なグローバル企業は、特定の時間に使用しているサードパーティのベンダーの数、またはそれらのサードパーティベンダーのために環境にある資産の種類を常に最良の可視性を持っているわけではありません。さらに、彼らはサードパーティのパートナーのセキュリティだけでなく、自分のセキュリティに翻弄されています。成長する課題に対処するために、組織は成熟した脅威狩猟プログラムの基盤を構築する必要があります。いくつかの重要なコンポーネントは、脅威狩りの基盤を構成しています。この詳細なガイドをダウンロードして、効果的な狩猟戦略と、重要な可視性とデータギャップに対処する方法を学びます。 ...
SMBの6ステップサイバーセキュリティスターターガイド
コンピューターとインターネットは、中小企業に多くの利点をもたらしますが、この技術にはリスクがないわけではありません。物理的な盗難や自然災害のようないくつかのリスクは、賢明な行動と常識的な予防策を通じて削減または制御することができます。取り扱いが難しいのは、闇市場で販売するために情報を盗む犯罪者によってもたらされたようなサイバー犯罪のリスクです。このガイドは、サイバー犯罪の脅威からビジネスを守るのに役立ちます。 ...
Cyber Security Tech Publish Hub にサインアップする
サブスクライバーとして、アラートを受信し、常に更新されるホワイト ペーパー、アナリスト レポート、ケース スタディ、ウェビナー、ソリューション レポートのライブラリに無料でアクセスできます.