

ネットワークセキュリティー
アルファベットスープ:XDR、EDR、NDR、およびSIEMの意味
XDR、EDR、NDR、およびSIEM。それらは、サイバーセキュリティで最も顕著な頭字語の1つです。しかし、それらはすべて何を意味しますか、彼らはどのように機能し、テクノロジーはあなたのセキュリティポートフォリオにどのように適合しますか?...
共有責任モデルが説明しました
クラウド環境では、サービスプロバイダーがセキュリティを含む多くの運用上の負担のシェアを引き受けます。ただし、クラウドプロバイダーは、直接制御下にあるクラウドインフラストラクチャの部分のみを保護します。オペレーティング環境、サービス構成、ワークロード、ネットワーク、ユーザー許可など、他のすべてのセキュリティはあなた次第です。セキュリティへのこのアプローチは、共有責任モデルと呼ばれます。共有責任契約は、サービスプロバイダーによって異なります。このホワイトペーパーでは、共有された責任を習得する方法を学びます。ベンダーに依存しない観点から共有された責任がどのように機能するかについての洞察を得ることができます。すべてのクラウドサービスプロバイダーで共有された責任を習得しない場合、組織へのリスクがあります。共有責任モデルを統一されたクラウドセキュリティで実践する ...
CMMCコンプライアンスガイド
2020年1月1日、米国国防総省(DOD)は、サイバーセキュリティ成熟モデル認証(CMMC)要件をリリースしました。これらの新しい基準は、連邦契約情報(FCI)の機密性を保護し、制御されていない未分類情報(CUI)の防衛産業ベース(DIB)サプライチェーンの企業に影響を与えます。...

特権アクセス管理バイヤーガイド
セキュリティ違反は、減速の兆候を示さず、資格情報の見出しはナンバーワンの攻撃ベクトルです。特権アクセスは、最も効率的に最も多くのデータを盗むためのハッカーの真鍮リングになりました。企業は、特権アクセス管理へのアプローチを再考し、ゼロトラストアプローチで会社のアイデンティティの成熟度を強化しています。これにより、仕事を成し遂げるために必要なツールと情報へのアクセスを妨げることなく、特権の最小量がジョブを実行できます。それは特権に対する重要かつ実用的なアプローチです。時間のニックに受け入れられています。このガイドをダウンロードして、詳細を確認してください! ...
SASE計画に関するCIOのガイド
エンタープライズ全体のSASEを通じて、仕事の未来を推進します 単一のクラウドサービスとしてのネットワークとネットワークセキュリティの収束、Secure...
雲の移行を確保して成功させるための3つのキー
クラウドの変換を可能な限り効率的かつ成功させるために、企業は全体を通して安全で準拠し続ける必要があります。このエグゼクティブブリーフペーパーでは、安全で準拠したクラウド移行を確保するための鍵となる3つの戦略的ベストプラクティスがあると説明しています。 ...

4つの攻撃のうち3つの攻撃:洗練されたボットとエンタープライズセキュリティが欠落していること
過去数年にわたり、ボットは、私たちがインターネットとの関わり方を劇的に変え、大量のデータのインデックスを作成し、カスタマーサービス機能を提供するなど、目を見張るようなオンラインアクティビティを処理しました。また、自動化には多くの肯定的な結果がありますが、ボットはネガティブな側面を持つこともでき、顧客だけでなく企業に大混乱をもたらします。...

今日のネットワークの監視と管理のアプローチに関する7つの洞察
今日の複雑なネットワークを管理することは、ナビゲートするのが簡単な作業ではありません。ネットワークオペレーションチームは、ネットワークを安全でスムーズに実行するように設計された複数の監視およびセキュリティツールとともに、さまざまなプラットフォームと闘う必要があります。今日経験しているネットワーク運用幹部は、どのような監視と管理の傾向と課題がありますか?今すぐダウンロードして詳細を確認してください。 ...
本当の脅威の知性を作るもの
数年前に用語で最初に普及した脅威インテリジェンスは、多くの人々にとって多くのことを意味します。これは、一部には、このタイプのデータのさまざまな生産者、消費者、フォーマット、意図された用途、および品質によるものです。このさまざまな定義は、脅威インテリジェンスと呼ばれる定性的および定量的データのスペクトルによって悪化しています。このペーパーでは、そのソース、意図されたオーディエンス、およびユースケースによる脅威インテリジェンスを測定するための一連の基準を使用して、いくつかの基本的なタイプに絞り込むのに役立ちます。また、これらのタイプの肯定的およびネガティブな側面を調べることにより、脅威知能の質とそれらがどのように導き出されるかを調査します。 ...
SASEイノベーターからの6つのレッスン
主要な組織がPrisma Saseをどのように進めているか 企業は、従来、ハードウェアベースのアプローチを採用して、人々とオフィスをリソースに接続していました。しかし、クラウドとハイブリッドの作業の迅速な採用は、このアプローチがもはや持続可能ではないことを示しています。ネットワーキングとセキュリティの未来はクラウドにあります。 組織は、Secure...

ネットワーク、デバイス、人。人間の層のセキュリティがどのようにサイバーセキュリティの新しいパラダイムになったか
学習するためにホワイトペーパーをダウンロード:40年のデジタル化が脅威の状況をどのように変えたか。グローバルエンタープライズは、サイバーセキュリティを確保するために歴史的に依存してきたソリューションと、それらがもはや効果的でない理由。なぜAI/MLがDLPと電子メールセキュリティに最適な策です。人間の層のセキュリティとは何か、そしてテクノロジーの仕組み。ここから行くところ。メールは始まりに過ぎません ...
Mimecastの統合とオープンAPIでセキュリティプログラムを強化する
私たちは新しいデジタルリスクの現実に直面しています。パンデミックは、世界中の組織向けのデジタル変革プロジェクトを加速し、サイバー犯罪者が攻撃を旋回させました。一方、ITとセキュリティチームは、激しい時間と予算のプレッシャーの下で、従業員に安全な作業を準備するために従業員を準備するために競争しました。この戦略ガイドでは、オープンなAPI統合を介して自動化の増加により、セキュリティソリューションの有効性が向上し、セキュリティチームの効率が向上する方法を探ります。 ...
サードパーティのリスクを管理するための5つのヒント
業界全体と世界中で、幹部はデジタル変革に夢中になっています。 500人のビジネスエグゼクティブを対象とした2018年の調査によると、74%がデジタルトランスフォーメーションが今年の組織にとって優先事項であると述べています。デジタル変革は大規模な事業になる傾向があるため、企業全体の人々、プロセス、テクノロジーを含むことに関係しているため、組織は単独で行けないことがわかります。彼らにはパートナーが必要です。そのため、デジタル変革は、サードパーティパートナーの組織のエコシステムを増やす効果があります。これらの関係は、組織化の革新と速度、効率、その他の能力を第三者から得る多くの利点をもたらすことができますが、大きなリスクも追加されます… ...
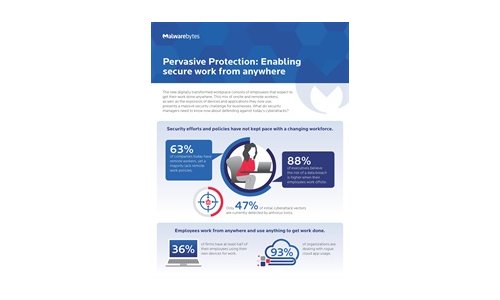
広範な保護:どこからでも安全な作業を有効にします
新しいデジタル変換された職場は、どこでも仕事を成し遂げることを期待する従業員で構成されています。オンサイトワーカーとリモートワーカーのこの組み合わせ、および現在使用しているデバイスとアプリケーションの爆発は、企業にとって大規模なセキュリティチャレンジを提示しています。セキュリティマネージャーは、今日のサイバー攻撃に対する防御について、今何を知る必要がありますか? ...
Cyber Security Tech Publish Hub にサインアップする
サブスクライバーとして、アラートを受信し、常に更新されるホワイト ペーパー、アナリスト レポート、ケース スタディ、ウェビナー、ソリューション レポートのライブラリに無料でアクセスできます.